Проверка пары ключа и сертификата без пересылки секрета
После замены носителя шлюз загружает сертификат, но не может завершить аутентификацию. В каталоге лежит ключ с подходящим названием, поэтому оператор подозревает сервер. До изменения сервера полезно проверить более простой факт: соответствует ли установленный сертификат именно тому ключу, которым процесс пытается пользоваться. Для этого закрытый материал не нужно отправлять подрядчику или вставлять в заявку.
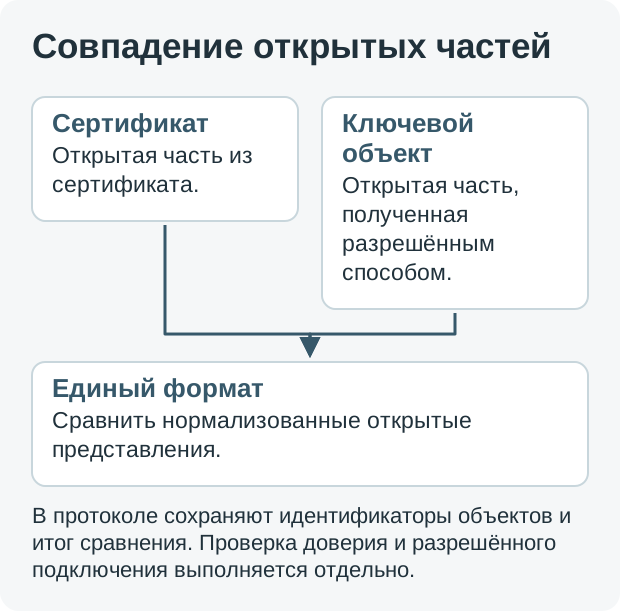
Сравнивать открытые части
Сертификат содержит открытый ключ; документация OpenSSL x509 предусматривает его отдельное представление. Утилита pkey также различает открытый вывод и операции с закрытым материалом. Следовательно, сравнение можно строить на нормализованных открытых представлениях, полученных разрешённым способом внутри обслуживаемой системы. (OpenSSL 3.5 — x509 and public key output) (OpenSSL 3.5 — pkey public output)
Самостоятельно написанный текстовый поиск по двум файлам ненадёжен: контейнеры и кодировки могут различаться. Ответственный инженер выбирает поддерживаемый инструмент и один формат открытого представления для обеих сторон. В журнал заносит результат сравнения и идентификаторы проверенных объектов. Содержимое закрытого ключа, пароль контейнера и PIN носителя остаются вне протокола.
Установить, какой объект использует процесс
Пара на диске может совпадать, а работающая служба — обращаться к другому пути, провайдеру или аппаратному слоту. Поэтому обследование включает источник настройки процесса, права доступа и подтверждённый идентификатор ключевого объекта. Название каталога после обновления является только подсказкой. У контейнерного приложения и системной утилиты могут быть разные пространства файлов.
Если ключ неизвлекаемый, используют утверждённый механизм получения открытых параметров либо проверки владения через штатную интеграцию. Отсутствие экспорта закрытого ключа не считается дефектом. Не создают его копию ради удобства сравнения и не заменяют аппаратный объект неизвестным файловым ключом. Неподдерживаемый способ проверки передают ответственному за криптографический модуль.
Зафиксировать границу результата
Совпадение открытых частей подтверждает пару, но не исправность всей цепочки доверия и не наличие прикладных прав. После сравнения выполняют новое разрешённое подключение, проверяют серверное наблюдение клиента и тестовую запись. Несовпадение оформляют как конкретную ошибку комплектации с указанием, какой сертификат должен был быть установлен.
Приёмка включает подтверждённое соответствие пары, доступ процесса к нужному объекту и успешную работу согласованной операции. В заявку достаточно приложить идентификаторы и результаты проверок. Это делает расследование воспроизводимым и сохраняет секрет в предусмотренном месте хранения, даже если несколько организаций совместно обслуживают радиошлюз хозяйства.
Запросы отправляются на наш e-mail из вашей почтовой программы.

